Chi l’avrebbe mai detto che il nuovo gadget indispensabile per il monitoraggio della concorrenza fosse nascosto dentro un rotolo di carta igienica?
Se pensavate che il vero pericolo per la cybersecurity fosse solo un phishing mal riuscito o uno script malevolo su un repository abbandonato, riconsiderate le vostre certezze. Questa volta la minaccia è arrivata dall’interno, ed è uscita direttamente da un film di spionaggio della serie ‘Mission Impossible’, ma con meno budget e molta più tecnologia AI.
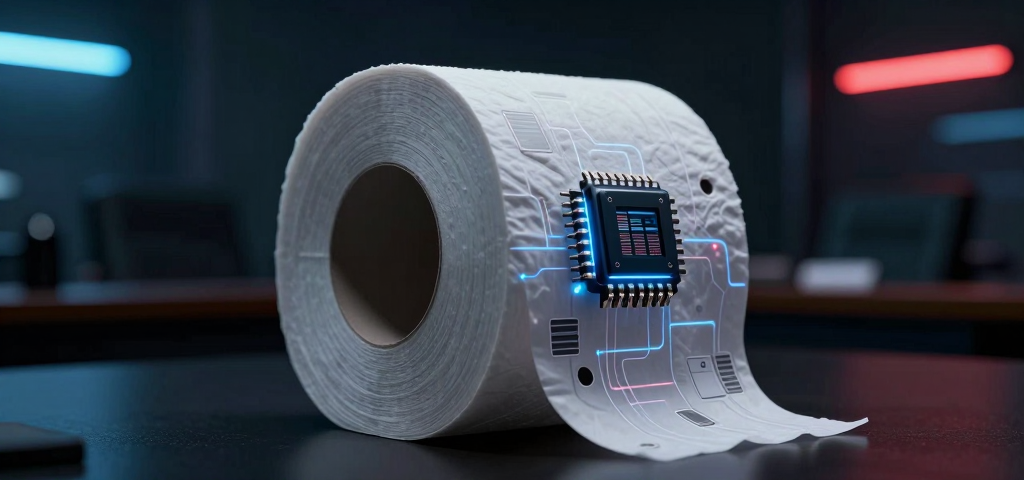
Un ingegnere di OpenAI, Abdulrahman Alfozan, è finito sotto i riflettori del FBI (e delle manette) con l’accusa di aver piazzato delle microspie proprio nella sala riunioni dei piani alti della sede di San Francisco. Il modus operandi? Un dispositivo audio nascosto dietro la TV di una sala executive, camuffato da… carta igienica. Sì, avete letto bene. Un setup degno di un hacker di serie B che ha appena finito di guardare un episodio di ‘Mr. Robot’.
La cosa che fa impazzire è il livello di pianificazione (e di audacia). Non si è limitato a piantare il dispositivo; ha usato gli strumenti di produttività dell’azienda stessa per mappare l’ufficio, capire la capacità delle sale e persino i calendari dei big della company. E il tocco di classe finale? Ha usato un account chatbot collegato alla moglie per chiedere come costruire un registratore audio continuo e come criptare la SD card. Praticamente ha chiesto all’AI di aiutarlo a commettere il crimine.
OpenAI, dal canto suo, ha reagito in un modo che definire ‘meta’ è un eufemismo. Hanno usato i loro stessi modelli linguistici per analizzare i dati forensi del dispositivo e capire l’origine del malware fisico. È un po’ come se un detective usasse un supercomputer per risolvere un caso di omicidio con un coltello da cucina. Da un lato è una figata tecnologica incredibile, dall’altro ci ricorda che nessuna barriera digitale è sicura se qualcuno ha le chiavi del server room e un rollottino di carta igienica.
Per noi che viviamo di codice e hardware, la notizia è un promemoria brutale: non importa quanto sia robusto il tuo sistema di cifratura o quanto sia blindato il tuo cloud; se il problema è l’accesso fisico e l’ingegneria sociale, sei fregato. Mentre in Italia ci preoccupiamo dei leak di dati sui social o delle violazioni dei database governativi, questo caso ci sposta il focus su una dimensione più ‘cinematografica’ della minaccia.
Alfozan rischia fino a cinque anni di prigione. Speriamo che nel prossimo aggiornamento di OpenAI inseriscano un modulo specifico per la ‘rilevazione di carta igienica sospetta’. Almeno così potremo dormire sonni tranquilli (o almeno, finché non trovi un microfono dentro il tuo mouse wireless).
Source: OpenAI engineer arrested in bugging of executive conference room